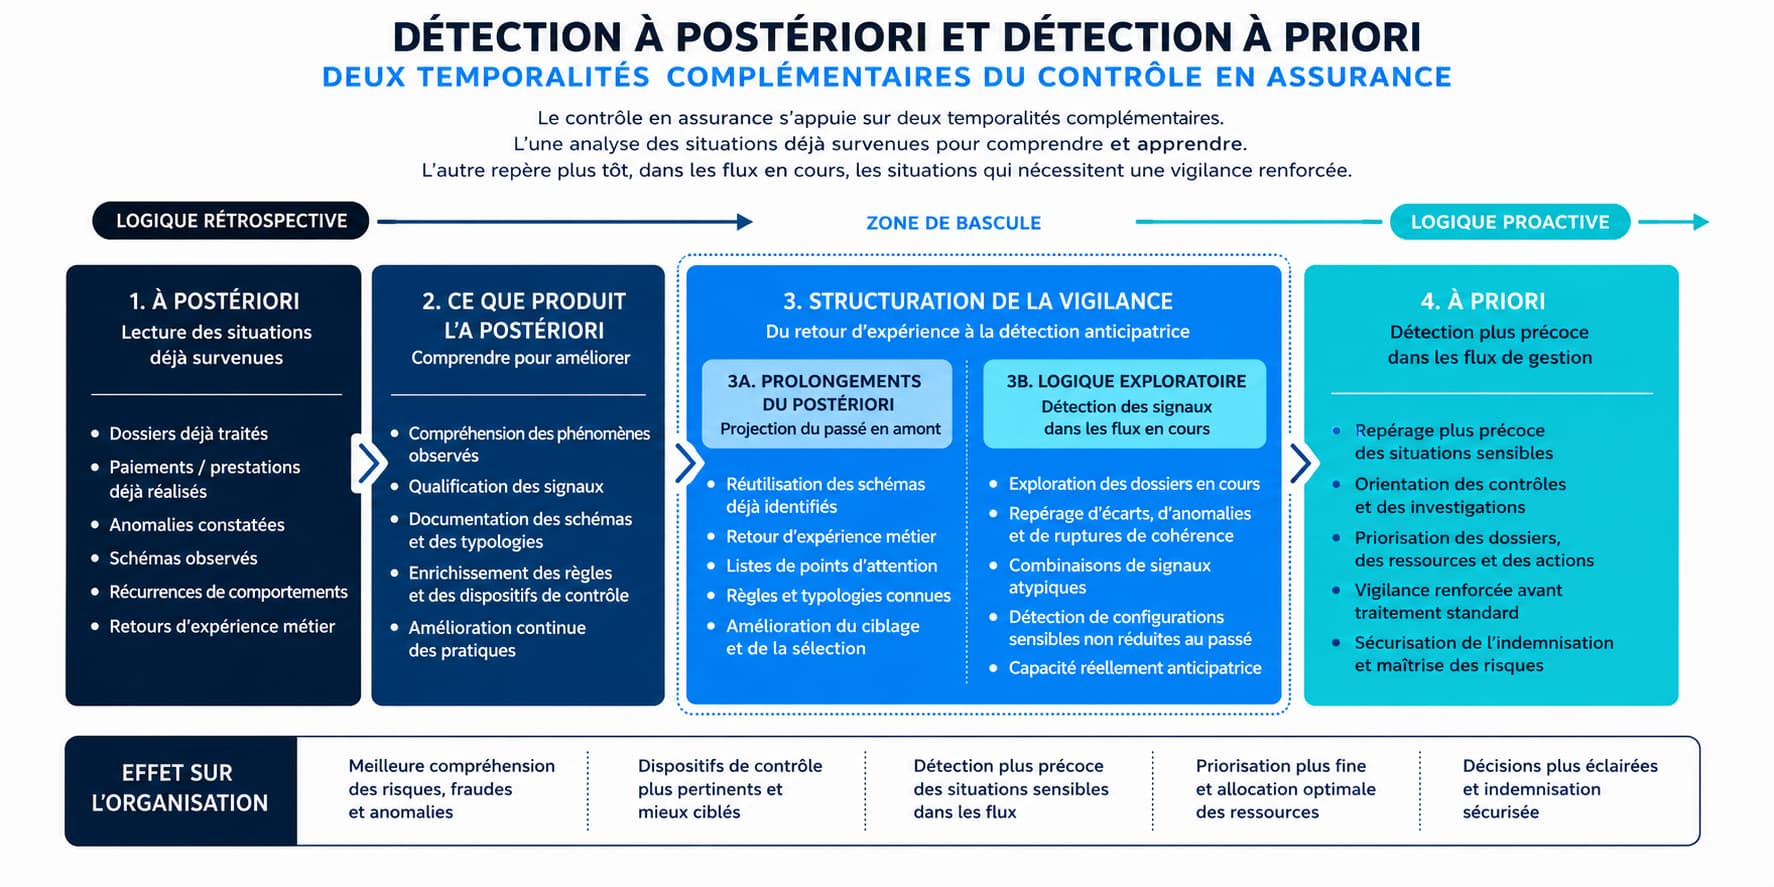
Détection à priori et à postériori : deux temporalités complémentaires du contrôle en assurance
Dans le secteur de l’assurance, la détection des situations à risque, la lutte contre la fraude, la maîtrise des risques et la sécurisation des décisions se sont longtemps appuyées sur une logique de contrôle intervenant à postériori : après une déclaration, après un paiement, après l’apparition d’une anomalie, après un signalement ou après la formulation d’un doute. Cette logique demeure essentielle. Elle permet de relire des dossiers, de documenter des schémas observés, d’analyser des incohérences, de comprendre des comportements atypiques et d’améliorer les dispositifs de contrôle existants.
Mais cette lecture à postériori ne suffit plus, à elle seule, à répondre aux enjeux actuels des organismes d’assurance. L’augmentation des volumes, la diversité des situations à examiner, la nécessité de mieux orienter les contrôles et la recherche d’une vigilance plus ciblée conduisent progressivement à compléter cette approche par une autre temporalité : une logique de détection à priori, mobilisée plus en amont pour repérer les situations qui justifient une attention renforcée avant qu’un dossier ne suive un traitement standard.
L’enjeu n’est pas d’opposer deux modèles de contrôle, mais de comprendre pourquoi leur articulation est devenue structurante. La détection à postériori reste indispensable pour analyser, qualifier et améliorer. La détection à priori permet, elle, d’anticiper davantage, de hiérarchiser les dossiers plus tôt et d’organiser une vigilance plus proactive. C’est cette complémentarité qui redéfinit aujourd’hui, en profondeur, la manière dont les assureurs conçoivent leurs dispositifs de contrôle.
Dans le secteur de l’assurance, la distinction entre détection à postériori et détection à priori renvoie d’abord à une différence de temporalité dans l’organisation du contrôle.
La détection à postériori désigne l’ensemble des analyses, vérifications ou investigations réalisées après qu’un événement, un traitement ou une décision a déjà eu lieu. Elle peut intervenir après une déclaration de sinistre, après un remboursement, après un versement de prestation, après la réception d’un dossier, après un paiement ou encore après l’apparition d’un doute formulé par un gestionnaire, un service de contrôle ou un partenaire. Dans cette logique, l’organisme relit une situation déjà engagée ou déjà traitée afin d’identifier des anomalies, de qualifier une suspicion, de documenter un comportement atypique, de comprendre un schéma de fraude ou d’améliorer un dispositif existant.
La détection à priori intervient, au contraire, en amont d’une décision, d’un paiement, d’une indemnisation ou d’un traitement standard. Elle consiste à repérer plus tôt les dossiers, comportements ou configurations qui justifient une vigilance renforcée, avant qu’ils ne suivent intégralement leur parcours habituel. Son rôle n’est pas de conclure automatiquement à une fraude ni de se substituer à l’analyse humaine. Elle vise plutôt à orienter l’attention, à hiérarchiser les situations, à prioriser les contrôles et à déclencher, lorsque cela est pertinent, une revue complémentaire ou une instruction plus approfondie.
Cette distinction est importante, car elle montre que la détection en assurance ne se réduit pas à une seule manière de contrôler. Elle peut relever d’une lecture rétrospective, fondée sur l’examen de situations déjà survenues, mais aussi d’une lecture plus précoce, tournée vers l’anticipation et l’orientation de la vigilance. En pratique, ces deux temporalités ne s’excluent pas. Elles répondent à des fonctions différentes et se renforcent mutuellement : la lecture à postériori permet de comprendre, de qualifier et d’apprendre ; la lecture à priori permet d’agir plus tôt, de mieux cibler les contrôles et de sécuriser davantage les décisions.
Dans un environnement assurantiel marqué par la diversité des risques, la complexité des parcours de gestion et la pression sur les délais de traitement, cette articulation devient un enjeu central. Elle conditionne la capacité des organismes à ne plus réserver la vigilance aux seuls dossiers déjà problématiques, mais à organiser plus finement leurs efforts de contrôle, de détection et de priorisation.
La détection à postériori a longtemps constitué le socle naturel des dispositifs de contrôle en assurance. Cette place centrale s’explique d’abord par la manière dont les organisations assurantielles se sont historiquement structurées : le contrôle s’exerçait principalement à partir de dossiers déjà constitués, de prestations déjà versées, de sinistres déjà déclarés ou de situations ayant déjà donné lieu à un signal d’alerte. Autrement dit, la vigilance se déclenchait le plus souvent lorsqu’un événement avait déjà eu lieu et qu’un élément appelait une vérification complémentaire.
Cette logique présente une cohérence opérationnelle forte. Elle permet de s’appuyer sur un dossier concret, sur des pièces disponibles, sur un historique constitué et sur des éléments déjà observables. Lorsqu’un organisme analyse un dossier à postériori, il peut relire les chronologies, comparer les déclarations, rapprocher des justificatifs, examiner des récurrences, repérer des incohérences ou documenter des anomalies apparues dans le traitement. Cette temporalité est particulièrement utile pour qualifier des suspicions, comprendre des schémas de fraude, identifier des récurrences et améliorer les règles de contrôle à partir de cas réellement rencontrés.
La détection à postériori s’est également imposée parce qu’elle répond à une logique de preuve et de sécurisation. Dans de nombreuses situations, le contrôle intervient lorsque l’organisme dispose déjà d’un volume d’informations suffisant pour apprécier une anomalie ou un comportement atypique. Le dossier a été alimenté, des échanges ont eu lieu, des actes ont été réalisés, des prestations ont été demandées ou versées, et le contrôleur peut examiner la situation avec un niveau de matière plus important qu’en amont. Cette configuration a longtemps favorisé une culture du contrôle centrée sur l’analyse de ce qui s’est déjà produit.
Il faut aussi rappeler que, pendant longtemps, les capacités d’exploitation des données disponibles étaient plus limitées. Les organismes d’assurance disposaient certes d’informations nombreuses, mais souvent dispersées entre plusieurs systèmes, moins historisées, moins croisables ou moins directement mobilisables dans une logique de détection précoce. Dans ce contexte, la lecture à postériori constituait le mode de contrôle le plus accessible : elle permettait de traiter les dossiers une fois constitués, de lancer des investigations à partir de signaux visibles et d’améliorer progressivement les pratiques à partir des cas rencontrés.
Cette place historique de la détection à postériori ne doit donc pas être comprise comme une insuffisance en soi. Elle correspond à une manière cohérente d’organiser la vigilance dans un environnement où le contrôle se construit d’abord à partir des situations déjà survenues. Elle reste aujourd’hui encore indispensable, car elle permet de comprendre les phénomènes observés, de documenter les typologies de fraude, de consolider les retours d’expérience et d’alimenter les dispositifs de maîtrise des risques. La question n’est donc pas de remettre en cause sa légitimité, mais de comprendre pourquoi elle ne peut plus, à elle seule, porter l’ensemble des attentes contemporaines en matière de contrôle.
Si la détection à postériori reste indispensable, elle ne suffit plus à elle seule à structurer les dispositifs de contrôle en assurance. La première raison tient à l’évolution des environnements assurantiels. Les organismes doivent aujourd’hui traiter des volumes de dossiers importants, sur des périmètres de gestion variés, avec des parcours plus complexes, des flux plus nombreux et des temporalités de décision souvent plus resserrées. Dans ce contexte, attendre qu’une anomalie soit visible, qu’un doute soit signalé ou qu’un traitement soit achevé pour déclencher la vigilance limite fortement la capacité d’action.
Une logique exclusivement à postériori conduit, par définition, à intervenir après qu’un événement, un paiement, une indemnisation ou une instruction de dossier a déjà eu lieu. Elle permet d’analyser, de comprendre, de corriger, parfois de récupérer, mais elle intervient souvent lorsque la situation est déjà avancée, voire déjà consolidée. Or, dans de nombreux cas, l’enjeu n’est pas seulement de documenter une anomalie après coup ; il est aussi de repérer plus tôt les dossiers qui justifient une attention particulière, afin d’orienter les contrôles avant qu’ils ne suivent un traitement standard.
Cette limite est particulièrement visible lorsque les ressources de contrôle sont contraintes. Tous les dossiers ne peuvent pas faire l’objet du même niveau d’examen, et tous ne présentent pas le même niveau d’enjeu. Une approche reposant uniquement sur des revues a posteriori, des signalements ponctuels ou des contrôles déclenchés après événement ne permet pas toujours de hiérarchiser efficacement les situations en amont. Elle risque de concentrer l’effort sur les cas déjà identifiés comme problématiques, sans donner aux équipes les moyens de repérer plus tôt les dossiers sensibles parmi un ensemble beaucoup plus large de situations apparemment ordinaires.
Cette évolution est d’autant plus importante que la détection des situations à risque ne se limite pas à la fraude avérée. Elle concerne aussi des incohérences, des comportements atypiques, des fragilités documentaires, des parcours inhabituels ou des configurations qui, sans constituer en elles-mêmes une preuve, justifient une vigilance renforcée. Si l’organisme n’intervient qu’après coup, il se prive d’une partie de sa capacité à organiser cette vigilance de manière ciblée, à sécuriser certaines décisions plus tôt et à mieux répartir ses efforts d’analyse.
Autrement dit, la limite d’une logique purement à postériori n’est pas qu’elle serait obsolète ou inutile. Elle tient au fait qu’elle laisse l’organisation dans une posture principalement réactive : on agit lorsqu’un problème apparaît, lorsqu’un dossier est signalé ou lorsqu’un traitement appelle déjà une reprise d’analyse. Or les enjeux actuels de contrôle, de lutte contre la fraude, de maîtrise des risques et d’indemnisation appellent une organisation plus fine de la vigilance. Ils supposent de pouvoir combiner l’analyse rétrospective des situations déjà survenues avec une capacité de repérage plus précoce, orientée vers l’anticipation, la priorisation décisionnelle et la sécurisation en amont des dossiers les plus sensibles.
C’est précisément dans cet espace que la détection à priori prend son importance : non pas pour remplacer la lecture à postériori, mais pour la compléter et permettre aux organismes d’assurance de faire évoluer leurs pratiques d’une logique principalement curative vers une logique plus proactive.
La détection à priori transforme la manière de repérer les situations à risque parce qu’elle déplace le moment où s’exerce la vigilance. Dans une logique uniquement à postériori, l’organisme d’assurance intervient après un événement déjà survenu, après un paiement, après une indemnisation, après l’apparition d’une anomalie ou après la formulation d’un doute. La détection à priori introduit une autre temporalité : elle permet d’identifier plus tôt les dossiers, les comportements ou les configurations qui justifient une attention particulière, avant qu’ils ne suivent intégralement leur parcours habituel.
Ce déplacement est important, car il modifie la fonction même du contrôle. Il ne s’agit plus seulement de relire des situations déjà constituées pour comprendre ce qui s’est passé, mais d’orienter plus en amont les efforts d’analyse, de vérification et d’investigation. La détection à priori ne vise pas à conclure automatiquement à une fraude ni à bloquer indistinctement les dossiers atypiques. Elle a pour rôle de repérer des signaux, de hiérarchiser les situations, de prioriser les contrôles et de faire apparaître, parmi un grand nombre de dossiers, ceux qui appellent une vigilance renforcée avant qu’une décision ne soit prise ou qu’un traitement standard ne soit achevé.
Cette évolution change la manière dont les organismes d’assurance appréhendent les situations à risque. Dans une approche classique, la vigilance dépend largement d’un signalement, d’un doute exprimé par un gestionnaire, d’un contrôle manuel, d’une anomalie déjà visible ou d’une revue réalisée après paiement. Avec une logique à priori, l’objectif devient d’introduire plus tôt dans le processus des points d’attention fondés sur l’exploitation des données disponibles, sur la lecture de certaines configurations de dossier, sur des rapprochements d’informations ou sur des critères de sensibilité définis en amont. Le contrôle ne repose plus uniquement sur la réaction à un problème constaté ; il s’organise aussi autour de la capacité à détecter plus précocement les situations qui méritent un examen particulier.
La détection à priori transforme également le périmètre de ce que l’on cherche à repérer. Elle ne se limite pas à la fraude avérée ou à la recherche d’une irrégularité manifeste. Elle concerne plus largement les situations à risque, c’est-à-dire des configurations de dossiers qui, sans constituer en elles-mêmes une preuve, peuvent justifier une vigilance accrue : incohérences documentaires, parcours atypiques, récurrences inhabituelles, enchaînements d’événements sensibles, comportements divergents par rapport à des schémas observés ou combinaison de plusieurs signaux faibles. En ce sens, elle s’inscrit dans une logique de priorisation décisionnelle et de maîtrise des risques, autant que dans une logique de lutte contre la fraude.
Son apport est donc double. D’une part, elle permet de mieux répartir les ressources de contrôle en concentrant l’attention sur les dossiers les plus sensibles ou les plus incertains. D’autre part, elle contribue à sécuriser plus tôt certaines décisions, en évitant que tous les dossiers soient traités selon un même niveau de vigilance, indépendamment de leur profil, de leur contexte ou de leur niveau de risque. La détection à priori ne remplace pas l’analyse à postériori ; elle transforme la manière d’entrer dans le contrôle en faisant de l’anticipation, du ciblage et de l’orientation des vérifications une composante à part entière du dispositif.
L’analyse des données permet d’intervenir à la fois dans une logique à postériori et dans une logique à priori, mais à condition de ne pas confondre ces deux registres. En assurance, il existe en effet une différence importante entre, d’une part, l’exploitation analytique de situations déjà observées et, d’autre part, une capacité de détection réellement anticipatrice fondée sur l’exploration des flux en cours. Les deux mobilisent des données, mais elles ne reposent pas sur la même temporalité intellectuelle ni sur la même fonction dans le dispositif de contrôle.
La logique à postériori consiste à analyser des dossiers, des paiements, des prestations, des sinistres ou des anomalies déjà survenus afin d’identifier des schémas, de documenter des comportements, de comprendre des récurrences ou d’améliorer les dispositifs de vigilance. Elle permet de produire des retours d’expérience, de qualifier des signaux, de formaliser des points d’attention et d’enrichir la connaissance des mécanismes de fraude, d’erreur ou de risque. Cette logique peut également se prolonger dans certaines formes d’à priori dérivé du passé, lorsque des enseignements tirés des dossiers déjà analysés sont réutilisés en amont pour orienter les contrôles sur des situations similaires. De la même manière, le retour d’expérience métier, lorsqu’il formalise des cas déjà rencontrés, des anomalies récurrentes ou des points de vigilance stabilisés par la pratique, relève lui aussi de cette extension du postériori. Même mobilisés avant une décision, ces éléments restent fondamentalement construits à partir de ce qui a déjà été observé.
Cette première dimension est utile, mais elle ne suffit pas à définir une logique à priori au sens fort. Si la détection en amont se limitait à projeter sur les dossiers en cours des schémas déjà identifiés dans le passé, elle risquerait de reconduire les mêmes grilles de lecture, de concentrer l’attention sur des configurations déjà connues et de laisser moins de place à l’identification de situations nouvelles, atypiques ou émergentes. Autrement dit, un à priori uniquement dérivé du passé reste, sur le fond, une extension du postériori. Il déplace le moment de la vigilance, mais il ne change pas entièrement sa logique.
L’analyse des données permet cependant d’aller plus loin lorsqu’elle est mobilisée dans une logique d’exploration. C’est dans cette dimension que se situe la capacité de détection réellement prédictive ou anticipatrice. Il ne s’agit plus seulement de reconnaître, en amont, des schémas déjà rencontrés ; il s’agit d’explorer les flux, les dossiers et les combinaisons d’informations pour faire émerger des configurations sensibles qui ne sont pas nécessairement la répétition de cas déjà documentés. Cette exploration peut prendre plusieurs formes.
Dans cette perspective, la détection à priori ne repose plus uniquement sur la mémoire des cas passés ; elle repose sur la capacité à lire autrement les données disponibles au moment où le dossier est en cours de traitement. L’enjeu n’est pas de conclure automatiquement à une fraude, mais de faire apparaître, avant décision, des situations qui sortent d’un cadre attendu, qui présentent un niveau d’incertitude plus élevé ou qui appellent une analyse complémentaire. Cette logique est plus exigeante que la simple réutilisation de schémas historiques, car elle suppose une capacité d’exploration analytique des données métier d’assurance, une compréhension fine des parcours de gestion et une attention portée aux configurations sensibles au sein des flux courants.
L’intérêt de l’analyse des données est donc moins de fusionner détection à priori et détection à postériori que de permettre à un organisme d’assurance de faire coexister deux usages distincts mais complémentaires de la donnée. Le premier relève de la lecture rétrospective : il sert à comprendre, documenter, qualifier et améliorer. Le second relève d’une lecture exploratoire en amont : il sert à repérer plus tôt des situations sensibles, à orienter la vigilance et à renforcer la priorisation décisionnelle avant qu’un dossier ne soit traité de manière standard. Ces deux dimensions peuvent se nourrir l’une l’autre dans la pratique, mais elles ne doivent pas être confondues. La première s’appuie sur ce qui a déjà été vu ; la seconde cherche à détecter, dans les flux en cours, ce qui mérite une attention particulière même lorsque cela ne reproduit pas exactement un schéma passé.
C’est dans cette distinction que se joue l’apport réel de l’analyse des données au contrôle en assurance. Elle ne sert pas seulement à mieux exploiter l’expérience acquise à postériori ; elle permet aussi, lorsqu’elle est utilisée dans une logique d’exploration, de construire une vigilance plus anticipatrice, moins dépendante des seuls cas déjà connus et plus apte à repérer des situations sensibles avant qu’elles ne deviennent pleinement visibles dans le traitement courant des dossiers.
L’intérêt d’une articulation entre détection à postériori et détection à priori ne se mesure pas seulement à la qualité du contrôle. Il se mesure surtout à la manière dont cette double temporalité transforme plusieurs fonctions centrales de l’assurance : la lutte contre la fraude, la maîtrise des risques, la priorisation décisionnelle et l’indemnisation. À condition, toutefois, de ne pas attribuer à ces deux temporalités le même rôle. La lecture à postériori reste essentielle pour comprendre, documenter, qualifier et améliorer. La logique à priori, lorsqu’elle relève d’une véritable capacité exploratoire, intervient plus en amont pour orienter la vigilance sur des situations sensibles avant qu’elles ne soient déjà pleinement visibles dans le traitement des dossiers.
Un effet sur la lutte contre la fraude : passer d’une logique de constat à une logique de vigilance organisée
Dans le champ de la fraude, la détection à postériori joue un rôle indispensable. Elle permet d’analyser des dossiers déjà traités, de relire des historiques, de rapprocher des situations, de documenter des schémas observés, de comprendre des récurrences et de qualifier des typologies de fraude. Elle nourrit la connaissance du phénomène, permet de consolider les retours d’expérience et contribue à améliorer les règles de contrôle ou les pratiques d’investigation. Cette fonction reste centrale, car une organisation de lutte contre la fraude ne peut pas se passer d’une capacité à comprendre ce qui s’est déjà produit.
Mais l’apport de la détection à priori se situe ailleurs. Il ne consiste pas seulement à réutiliser plus tôt des schémas déjà connus ; il consiste à introduire, dans les flux courants de gestion, une capacité d’exploration orientée vers le repérage de situations sensibles avant qu’elles ne soient déjà formalisées comme suspicion. Cette logique permet de faire émerger des dossiers qui, sans reproduire nécessairement un cas déjà rencontré, présentent des incohérences, des proximités anormales, des combinaisons de signaux ou des structures atypiques justifiant une vigilance renforcée. La lutte contre la fraude n’est alors plus seulement organisée autour du traitement de cas déjà identifiés ou du recyclage de typologies connues ; elle intègre une capacité de repérage plus anticipatrice, susceptible de faire apparaître des situations problématiques avant qu’elles ne soient déjà stabilisées comme fraude.
L’effet sur la fraude est donc double. D’un côté, le postériori permet de mieux comprendre et mieux documenter. De l’autre, l’à priori exploratoire permet de mieux orienter l’attention dans les flux en cours, d’élargir la capacité de détection au-delà des seuls schémas déjà connus et d’inscrire la vigilance dans un temps plus précoce de la gestion.
Un effet sur la maîtrise des risques : ne plus réserver la vigilance aux situations déjà problématiques
La même distinction vaut pour la maîtrise des risques. Une lecture à postériori permet de repérer des zones de fragilité, d’analyser des écarts, de comprendre des erreurs d’indemnisation, des anomalies de gestion, des schémas de fraude ou des parcours sensibles. Elle contribue à une meilleure connaissance des expositions et des défaillances déjà constatées. En ce sens, elle reste un levier majeur d’apprentissage et d’amélioration des dispositifs de contrôle.
Mais la maîtrise des risques change de nature lorsque l’organisme développe une capacité à priori qui ne se limite pas à projeter le passé sur les dossiers en cours. Une logique exploratoire permet d’identifier plus tôt des situations sensibles, non pas uniquement parce qu’elles ressemblent à des cas déjà rencontrés, mais parce qu’elles s’écartent d’un comportement attendu, d’une structure de dossier habituelle, d’une chronologie cohérente ou d’un parcours de gestion ordinaire. Le risque n’est plus seulement appréhendé comme ce qui s’est déjà matérialisé ou ce qui a déjà laissé une trace exploitable dans les historiques ; il devient aussi ce qui, dans les flux présents, appelle une vigilance renforcée en raison de sa configuration, de son incertitude ou de son atypie.
Cette évolution modifie la fonction de la maîtrise des risques. L’objectif n’est plus seulement de corriger, de documenter ou de compenser les effets de situations déjà problématiques. Il devient aussi de structurer une vigilance plus précoce, plus ciblée et plus sélective, capable de mieux orienter l’analyse sur les zones de sensibilité avant qu’elles ne produisent pleinement leurs effets. C’est en ce sens que la détection à priori contribue à faire évoluer la maîtrise des risques d’une logique principalement curative vers une logique plus anticipatrice.
Un effet sur la priorisation décisionnelle : hiérarchiser autrement les dossiers
L’un des effets les plus structurants de cette double temporalité concerne la priorisation décisionnelle. Dans un organisme d’assurance, tous les dossiers ne peuvent pas faire l’objet du même niveau de contrôle, du même niveau d’investigation ou du même degré d’attention. La question n’est donc pas seulement de détecter des anomalies, mais de savoir où porter l’effort d’analyse, quels dossiers approfondir, quels contrôles déclencher et à quel moment intervenir.
Une logique fondée exclusivement sur le postériori conduit souvent à prioriser à partir de signaux déjà visibles : anomalie déjà remontée, doute déjà exprimé, incohérence déjà détectée, situation déjà problématique ou revue de dossier déclenchée après coup. Cette logique reste utile, mais elle laisse une part importante des arbitrages dépendre de ce qui a déjà émergé dans le traitement.
L’apport de la détection à priori, lorsqu’elle est pensée comme une logique exploratoire, est de déplacer une partie de cette priorisation en amont. Il ne s’agit plus seulement de classer les dossiers à partir de signaux déjà formalisés, mais de faire apparaître plus tôt des situations qui méritent un examen plus attentif. La décision de contrôle, de revue ou d’investigation peut alors s’appuyer non seulement sur des cas déjà signalés, mais aussi sur des configurations sensibles détectées au fil des flux. La priorisation devient moins dépendante d’une alerte déjà constituée et davantage fondée sur une capacité de lecture plus fine des situations en cours.
Cette évolution est décisive pour les organismes d’assurance, car elle permet d’éviter deux écueils symétriques : contrôler indistinctement un trop grand nombre de dossiers au risque de diluer les ressources, ou attendre qu’un problème soit déjà suffisamment visible pour déclencher une vigilance. Une priorisation nourrie par une logique exploratoire à priori permet de mieux concentrer l’attention sur les cas réellement sensibles, sans réduire le contrôle à la seule réaction à un signal déjà constitué.
Un effet sur l’indemnisation : mieux articuler fluidité de gestion et vigilance renforcée
L’indemnisation est directement concernée par cette évolution, car elle se situe au croisement de plusieurs exigences parfois difficiles à concilier : rapidité de traitement, qualité de service, conformité, maîtrise des risques, lutte contre la fraude et robustesse de la décision. Une organisation de contrôle principalement a posteriori permet de corriger, de réexaminer ou de documenter des situations après paiement ou après instruction, mais elle intervient souvent lorsque le dossier a déjà parcouru l’essentiel de sa trajectoire de gestion.
L’apport d’une détection à priori ne consiste pas à freiner indistinctement les traitements ou à placer tous les dossiers sous suspicion. Il consiste à mieux distinguer, au sein des flux d’indemnisation, les situations qui peuvent relever d’un traitement courant de celles qui justifient une vigilance renforcée avant décision. Cette distinction n’a pas seulement un intérêt antifraude ; elle permet plus largement d’organiser l’indemnisation autour d’un niveau de contrôle proportionné au niveau de sensibilité du dossier.
Lorsqu’elle repose sur une logique exploratoire, la détection à priori peut ainsi contribuer à faire émerger, avant paiement ou avant instruction complète, des situations qui présentent une structure inhabituelle, un niveau d’incertitude plus élevé, une rupture de cohérence dans le parcours ou une combinaison de signaux justifiant une revue complémentaire. En parallèle, elle permet aussi de préserver la fluidité des dossiers simples, en évitant de soumettre l’ensemble des cas à un niveau uniforme de contrôle. Son intérêt n’est donc pas seulement de sécuriser l’indemnisation ; il est aussi de mieux répartir la vigilance, en réservant l’analyse approfondie aux situations qui le justifient réellement.
Au total, les effets de cette double temporalité convergent vers une même transformation : la fraude, le risque, la décision et l’indemnisation ne sont plus pilotés uniquement à partir de situations déjà problématiques ou de signaux déjà stabilisés. Ils peuvent être organisés autour d’une vigilance plus structurée, qui combine la compréhension des phénomènes passés et la capacité à explorer, dans les flux en cours, les situations qui appellent une attention particulière.
Le passage d’une logique réactive à une logique plus proactive ne tient pas au simple fait de déplacer plus tôt des critères issus du passé. Si l’on se contentait de projeter en amont des schémas déjà observés à postériori, on améliorerait sans doute le ciblage de certains contrôles, mais on resterait dans une logique fondamentalement dérivée de ce qui a déjà été vu. Le contrôle interviendrait plus tôt, certes, mais il continuerait de dépendre principalement d’une mémoire des cas passés. Une telle évolution peut renforcer l’efficacité opérationnelle, mais elle ne suffit pas, à elle seule, à définir une posture véritablement proactive.
Le passage vers une logique plus proactive suppose un changement plus profond dans la manière d’organiser la vigilance. Il suppose que l’organisme ne se contente plus d’attendre qu’un doute apparaisse, qu’une anomalie soit remontée, qu’un paiement ait eu lieu ou qu’un dossier appelle déjà une reprise d’analyse. Il suppose qu’il soit capable d’introduire, dans les flux de gestion eux-mêmes, une capacité de lecture plus précoce des situations sensibles. C’est précisément là qu’intervient la dimension exploratoire de la détection à priori : la capacité à repérer, au fil des dossiers en cours, des écarts, des configurations inhabituelles, des ruptures de cohérence ou des combinaisons de signaux qui justifient une attention particulière avant qu’un problème ne soit déjà constitué.
Dans cette perspective, le postériori et l’à priori n’occupent pas la même place. Le postériori permet de comprendre, d’apprendre, de documenter et d’améliorer. Il reste indispensable, car une organisation proactive ne peut pas se construire sans retour d’expérience ni sans connaissance des phénomènes déjà rencontrés. Mais la logique proactive ne commence réellement que lorsque cette connaissance n’est plus le seul moteur de la vigilance et qu’elle est complétée par une capacité d’exploration autonome des situations en cours. C’est cette capacité qui permet de ne plus réserver le contrôle aux seuls dossiers déjà problématiques, et de faire entrer la vigilance dans un temps plus précoce de la décision.
Autrement dit, la double temporalité permet de passer du réactif au proactif à une condition précise : ne pas réduire l’à priori à une simple extension du postériori. Le contrôle devient plus proactif lorsqu’il combine deux fonctions distinctes. La première consiste à tirer des enseignements des situations déjà survenues. La seconde consiste à repérer, dans les flux présents, des situations sensibles qui ne se laissent pas nécessairement déduire d’un schéma passé déjà connu. Tant que la seconde fonction n’existe pas, on améliore le contrôle réactif ; on ne transforme pas encore pleinement sa logique.
Cette distinction est essentielle pour l’assurance. Elle permet de comprendre qu’un dispositif plus proactif n’est pas seulement un dispositif qui contrôle plus tôt ; c’est un dispositif qui sait organiser sa vigilance autrement. Il ne repose plus uniquement sur la remontée d’un problème ou sur la réutilisation de cas déjà documentés. Il s’appuie aussi sur une lecture exploratoire des données métier, capable d’identifier en amont des situations qui justifient une attention renforcée, une revue complémentaire ou une priorisation particulière. C’est cette capacité qui donne à la détection à priori sa portée la plus structurante dans l’évolution des pratiques de contrôle.
L’intérêt de cette double temporalité ne doit pas conduire à la présenter comme une évolution purement technique ou comme un simple effet de l’outillage analytique. Pour produire des résultats utiles, l’articulation entre détection à postériori et détection à priori suppose plusieurs conditions de réussite, qui tiennent autant à la qualité des données qu’à la manière dont l’organisme d’assurance définit ses objectifs, organise ses processus et construit sa capacité d’exploration.
- Distinguer clairement le postériori, ses prolongements et la logique exploratoire à priori
La première condition est d’ordre conceptuel, mais elle a des conséquences très concrètes. Un organisme ne peut pas structurer un dispositif cohérent s’il confond sous une même étiquette des réalités différentes : analyse rétrospective des dossiers, réutilisation en amont de schémas déjà observés, retour d’expérience métier, et détection exploratoire de situations sensibles dans les flux en cours. Ces dimensions peuvent coexister, mais elles ne doivent pas être assimilées. La réutilisation de schémas historiques ou de retours d’expérience peut améliorer la vigilance ; elle ne constitue pas, à elle seule, une capacité de détection réellement anticipatrice. Cette clarification est importante, car elle conditionne la manière de concevoir les outils, les critères de contrôle, les objectifs et les indicateurs de performance.
2.Disposer de données métier fiables, lisibles et exploitables dans les flux de gestion
Une capacité exploratoire à priori ne peut pas se développer sans un accès suffisamment structuré aux données métier d’assurance. Les informations mobilisées doivent être compréhensibles, rapprochables, historisées lorsque c’est utile, mais aussi disponibles dans des temporalités compatibles avec la décision. Données de souscription, historiques de sinistres, prestations, remboursements, pièces justificatives, chronologies d’événements, informations sur les intervenants, parcours de gestion ou décisions antérieures : l’enjeu n’est pas seulement de les stocker, mais de pouvoir les lire dans une logique de contrôle, de comparaison et d’identification d’écarts au moment où le dossier est traité.
- Ancrer l’exploration dans une compréhension fine des processus d’assurance
L’exploration analytique ne peut pas être pensée indépendamment des processus métier. Une configuration de dossier n’est sensible qu’au regard d’un contexte assurantiel précis : type de garantie, parcours de remboursement, séquence d’indemnisation, nature des justificatifs, articulation entre les intervenants, chronologie d’un sinistre, logique d’un arrêt de travail ou d’une prestation. Une même structure de données peut être anodine dans un contexte et significative dans un autre. C’est pourquoi une détection à priori réellement utile suppose une articulation étroite entre capacité analytique et compréhension métier des zones de fragilité, des comportements attendus et des points de rupture propres à chaque domaine d’assurance.
- Définir des objectifs de vigilance et de décision explicitement reliés aux usages
La réussite du dispositif dépend également de la clarté des objectifs poursuivis. Cherche-t-on à mieux orienter les contrôles ? à renforcer la lutte contre la fraude ? à hiérarchiser les investigations ? à sécuriser certaines décisions d’indemnisation ? à améliorer la maîtrise des risques ? à préparer des usages d’IA ? Ces objectifs ne produisent pas les mêmes besoins d’analyse, les mêmes critères de sensibilité ni les mêmes modalités de restitution. Une logique exploratoire à priori n’a de valeur que si elle s’inscrit dans des usages identifiés et dans des arbitrages concrets : revue renforcée, demande de vérification complémentaire, priorisation d’un contrôle, approfondissement d’un dossier ou adaptation d’un parcours de gestion.
- Préserver la place de l’analyse humaine et de la décision métier
Une situation détectée comme sensible n’est ni une preuve de fraude ni une conclusion de risque. L’exploration analytique a pour rôle de faire émerger des dossiers qui appellent une attention particulière ; elle n’a pas vocation à se substituer à l’instruction, à la contextualisation ou au jugement métier. Cette distinction est décisive, en particulier lorsque la détection à priori intervient en amont d’un paiement ou d’une décision. Plus la vigilance est précoce, plus il est important de maintenir une séparation claire entre repérage, priorisation, analyse et décision. Sans cette séparation, le dispositif risque soit de produire des alertes peu utiles, soit d’installer une confusion entre signal et conclusion.
- Intégrer les résultats dans les processus de contrôle, de gestion et d’indemnisation
Un dispositif de détection ne produit de valeur que s’il a une traduction opérationnelle. Les situations identifiées doivent pouvoir être orientées vers des revues renforcées, des contrôles documentaires, des analyses complémentaires, des arbitrages spécifiques ou des parcours de gestion adaptés. De même, les enseignements tirés des analyses à postériori doivent pouvoir enrichir les pratiques de contrôle, les critères de vigilance, les modalités de priorisation et la compréhension des risques. L’efficacité de la double temporalité dépend donc de sa capacité à s’inscrire dans les processus réels de l’organisme, et non à rester une couche analytique séparée des décisions.
- Organiser une amélioration continue sans réduire l’à priori à la répétition du passé
Enfin, la réussite suppose une boucle d’apprentissage maîtrisée. Les analyses à postériori doivent nourrir la compréhension des phénomènes observés, améliorer les dispositifs de contrôle et enrichir le retour d’expérience métier. Mais cette boucle ne doit pas absorber toute la logique à priori. Si l’apprentissage consiste uniquement à reconduire dans les flux en cours les schémas déjà rencontrés, le dispositif risque de se refermer sur ses propres catégories de lecture. Une amélioration continue réellement utile doit donc articuler deux exigences : capitaliser sur l’expérience acquise et préserver une capacité d’exploration ouverte, capable de faire émerger des situations sensibles qui ne sont pas déjà codées par le passé.
En définitive, la double temporalité produit de la valeur lorsqu’elle est pensée non comme une simple gradation du contrôle, mais comme l’association de deux fonctions distinctes. La première consiste à comprendre ce qui s’est déjà produit, à partir des dossiers, des anomalies et des retours d’expérience. La seconde consiste à explorer les flux en cours pour repérer, avant décision, les situations qui appellent une vigilance particulière. C’est cette distinction, plus que la seule sophistication des outils, qui conditionne le passage d’un contrôle principalement réactif à une vigilance plus proactive dans l’assurance.
L’articulation entre détection à postériori et détection à priori ne transforme pas seulement les pratiques de contrôle ; elle prépare aussi des usages d’intelligence artificielle plus utiles, plus robustes et plus cohérents avec les réalités de l’assurance. À condition, là encore, de ne pas aborder l’IA comme un raccourci technologique qui viendrait se substituer au travail analytique, à la compréhension métier ou à l’organisation de la vigilance.
Dans le secteur de l’assurance, l’intelligence artificielle est souvent évoquée comme un levier d’automatisation de la détection, de la lutte contre la fraude, de la priorisation ou de l’indemnisation. Cette perspective peut être pertinente, mais elle devient fragile si elle n’est pas adossée à une compréhension claire de ce que l’on cherche à détecter, des données mobilisables, des points de vigilance utiles et de la temporalité dans laquelle la décision doit être éclairée. Avant de demander à un système d’IA de repérer des situations sensibles, encore faut-il savoir ce que recouvre, dans l’organisation, une situation à risque, un dossier prioritaire, une incohérence significative ou une configuration justifiant une revue renforcée.
La logique à postériori joue ici un premier rôle de structuration. Elle permet de documenter des cas, de comprendre des schémas, de qualifier des signaux, d’analyser des anomalies et de construire un retour d’expérience utile. Cette matière est précieuse, car elle aide l’organisme à clarifier ce qu’il cherche à observer, à mieux décrire certaines situations de fraude ou de risque et à consolider des connaissances métier. Mais, comme pour la détection à priori elle-même, cette base ne suffit pas à produire une IA réellement utile si elle est uniquement fondée sur la répétition de cas passés. Une IA construite exclusivement sur la reproduction de schémas historiques risque de reconduire les mêmes limites qu’un contrôle purement réactif : elle verra plus vite ce qu’elle connaît déjà, sans nécessairement améliorer la capacité à faire émerger des situations nouvelles, ambiguës ou atypiques.
C’est pourquoi la logique exploratoire à priori est déterminante. Lorsqu’un organisme développe une capacité d’analyse orientée vers l’exploration des flux en cours il construit un cadre beaucoup plus fécond pour de futurs usages d’IA. Il ne se contente plus de décrire des cas déjà rencontrés ; il formalise une manière de lire les données, de qualifier les situations sensibles et de distinguer les dossiers courants des dossiers nécessitant une vigilance renforcée. Autrement dit, il construit un socle analytique sans lequel l’IA risque de rester un outil mal arrimé aux décisions réelles de l’assurance.
Ce socle est important pour au moins trois raisons.
La première est qu’il permet de clarifier les cas d’usage. Une IA utile en assurance ne répond pas à une ambition générale de “mieux détecter la fraude” ou de “mieux piloter les risques”. Elle s’inscrit dans des situations précises : orienter des contrôles documentaires, hiérarchiser des dossiers d’indemnisation, identifier des configurations de remboursement atypiques, détecter des ruptures de cohérence dans des parcours de sinistres ou faire émerger des situations justifiant une revue renforcée. Plus les usages sont explicités, plus les données, les critères et les décisions associées peuvent être correctement structurés.
La deuxième est qu’il permet de clarifier la fonction de l’IA dans la décision. Dans un dispositif bien conçu, l’IA n’a pas vocation à se substituer à l’instruction humaine ni à conclure seule à l’existence d’une fraude. Elle peut contribuer à repérer, à hiérarchiser, à rapprocher, à faire émerger des signaux ou à enrichir l’analyse, mais elle doit rester insérée dans un dispositif de vigilance où la distinction entre repérage, priorisation, analyse et décision demeure explicite. Plus cette distinction est travaillée en amont dans les pratiques de détection à priori et à postériori, plus l’usage de l’IA a des chances d’être robuste, compréhensible et acceptable.
La troisième est qu’il permet de réduire un risque fréquent dans les projets d’IA : celui de construire des outils déconnectés des réalités métier. Une organisation qui ne sait pas distinguer ce qui relève du postériori, de son extension, et de la détection exploratoire à priori aura du mal à demander à une IA autre chose qu’une reproduction accélérée de ses schémas historiques. À l’inverse, une organisation qui a clarifié ses temporalités de contrôle, ses points de vigilance, ses usages de la donnée et ses objectifs de décision dispose d’un cadre beaucoup plus solide pour développer des usages d’IA réellement intégrables dans ses processus.
En ce sens, la double temporalité ne prépare pas l’IA parce qu’elle fournirait simplement plus de données ou plus de cas. Elle la prépare parce qu’elle oblige l’organisme d’assurance à clarifier ce qu’il cherche à comprendre, ce qu’il cherche à repérer, à quel moment il souhaite intervenir, sur quels signaux il peut s’appuyer et dans quelle mesure une aide algorithmique peut contribuer à la vigilance sans se substituer au jugement métier. L’IA n’est donc pas un prolongement automatique de la détection ; elle devient utile lorsqu’elle s’inscrit dans une architecture de contrôle déjà structurée par une pensée claire du postériori, de l’à priori et de leurs fonctions respectives.
La distinction entre détection à postériori et détection à priori est souvent abordée de manière simplifiée, voire caricaturale. Or ces simplifications brouillent la compréhension de ce que ces deux temporalités changent réellement dans les dispositifs de contrôle en assurance. Corriger ces idées reçues est important, car elles influencent la manière dont les organismes structurent leur vigilance, interprètent le rôle de la donnée et envisagent l’apport de l’intelligence artificielle.
Idée reçue n°1 : l’a posteriori serait une logique dépassée, appelée à être remplacée par l’a priori
Cette opposition est trompeuse. La détection à postériori ne constitue pas une forme ancienne ou obsolète du contrôle qu’il faudrait dépasser au profit d’une logique plus moderne. Elle reste indispensable dans les organismes d’assurance, car elle permet d’analyser des situations déjà survenues, de documenter des schémas observés, de qualifier des anomalies, de consolider des retours d’expérience et d’améliorer les dispositifs de vigilance. Sans cette capacité de lecture rétrospective, il devient difficile de comprendre les mécanismes de fraude, d’erreur ou de risque, d’identifier les zones de fragilité et d’alimenter les apprentissages nécessaires à l’évolution des contrôles. L’enjeu n’est donc pas de remplacer l’a posteriori, mais de comprendre qu’il ne suffit plus à lui seul à structurer toute la vigilance.
Idée reçue n°2 : la détection à priori consisterait simplement à appliquer plus tôt ce que l’on a appris à postériori
Cette idée est fréquente, mais elle est insuffisante. Il est vrai qu’une partie de la vigilance à priori peut s’appuyer sur des enseignements tirés du passé, sur des schémas déjà observés ou sur des retours d’expérience métier. Mais réduire l’a priori à cette seule projection en amont reviendrait à en faire une simple extension du postériori. Une détection à priori réellement structurante ne se limite pas à reconnaître plus tôt des cas déjà connus ; elle suppose aussi une capacité d’exploration des flux en cours, orientée vers le repérage de situations sensibles, d’écarts, de ruptures de cohérence ou de configurations atypiques qui ne sont pas nécessairement la répétition d’un schéma passé. Sans cette dimension exploratoire, on améliore le ciblage de la vigilance, mais on ne transforme pas réellement sa logique.
Idée reçue n°3 : l’a priori serait nécessairement prédictif, et le postériori nécessairement descriptif
La réalité est plus nuancée. Le postériori ne se réduit pas à une simple description du passé : il permet aussi de qualifier des mécanismes, d’identifier des régularités, de comprendre des comportements et d’enrichir des dispositifs de contrôle futurs. De son côté, l’a priori n’est pas automatiquement prédictif au seul motif qu’il intervient avant une décision ou avant un paiement. Une vigilance à priori peut rester très proche du postériori si elle consiste uniquement à transposer en amont des cas déjà documentés. L’enjeu n’est donc pas de qualifier l’une des temporalités de “prédictive” par principe, mais de distinguer, à l’intérieur même de l’à priori, ce qui relève d’un prolongement du passé et ce qui relève d’une capacité de détection réellement exploratoire et anticipatrice.
Idée reçue n°4 : l’a priori permettrait de conclure plus vite à la fraude ou au risque
Cette idée doit être écartée. La détection à priori n’a pas pour fonction de prononcer plus tôt une conclusion définitive sur un dossier. Elle sert à repérer, à hiérarchiser et à orienter la vigilance sur des situations qui justifient une attention renforcée avant qu’un traitement standard ne soit achevé. Un signal à priori n’est pas une preuve de fraude, pas plus qu’une anomalie ne vaut, à elle seule, qualification d’un comportement frauduleux. Plus la vigilance intervient tôt, plus il est important de distinguer clairement le repérage d’une situation sensible, la priorisation d’un dossier, l’analyse complémentaire et la décision finale. Confondre ces niveaux reviendrait à attribuer à l’analytique un rôle qu’elle ne doit pas jouer seule dans un environnement assurantiel.
Idée reçue n°5 : un contrôle plus à priori signifie un contrôle plus sévère ou plus intrusif
L’objectif d’une logique à priori n’est pas de généraliser la suspicion ni de soumettre davantage de dossiers à des contrôles lourds. Au contraire, son intérêt est précisément de mieux répartir la vigilance. En identifiant plus tôt les situations qui justifient une revue renforcée, elle permet aussi de préserver la fluidité des dossiers simples, de limiter les contrôles inutiles et de concentrer l’analyse approfondie sur les cas les plus sensibles. Un dispositif bien construit ne vise pas à ralentir uniformément les traitements, mais à moduler le niveau de contrôle en fonction de la sensibilité des dossiers.
Idée reçue n°6 : l’analyse des données suffirait, à elle seule, à articuler l’a posteriori et l’a priori
L’analyse des données joue un rôle central, mais elle ne suffit pas à elle seule. Pour produire des résultats utiles, elle doit être articulée à une compréhension fine des processus d’assurance, des règles de gestion, des garanties, des parcours d’indemnisation, des comportements attendus et des objectifs de contrôle. Une configuration de dossier ne devient un signal pertinent qu’au regard d’un contexte métier. Sans cet ancrage, l’analytique risque soit de reproduire mécaniquement des schémas passés, soit de faire émerger des écarts difficilement interprétables. L’articulation entre postériori et à priori dépend donc autant de la qualité des données que de la qualité du raisonnement métier appliqué à leur lecture.
Idée reçue n°7 : l’intelligence artificielle rendrait cette distinction moins importante
C’est l’inverse. Plus un organisme souhaite développer des usages d’IA dans la détection, la fraude, les risques ou l’indemnisation, plus il a besoin de clarifier ce qui relève de la lecture rétrospective, de ses prolongements, et de la détection exploratoire à priori. Sans cette distinction, l’IA risque de n’être qu’un outil de reproduction accélérée de schémas historiques, sans véritable capacité à soutenir une vigilance plus anticipatrice. La distinction entre postériori et à priori n’est donc pas un débat théorique périphérique ; elle constitue au contraire une condition de robustesse des futurs usages de l’IA en assurance.
En définitive, les idées reçues sur l’a posteriori et l’a priori proviennent souvent d’une lecture trop binaire de la temporalité du contrôle : passé contre futur, réactif contre prédictif, ancien contre moderne. Or la réalité est plus exigeante. Le postériori reste indispensable ; l’à priori n’a de portée structurante que s’il ne se réduit pas à une simple projection du passé ; et la qualité du contrôle dépend de la manière dont l’organisme d’assurance sait distinguer, articuler et utiliser ces deux temporalités sans les confondre.
La détection à priori remplace-t-elle la détection à postériori en assurance ?
Non. La détection à priori ne remplace pas la détection à postériori ; elle la complète. La lecture à postériori reste indispensable pour analyser des situations déjà survenues, documenter des schémas observés, qualifier des anomalies, comprendre des comportements atypiques et améliorer les dispositifs de contrôle. La détection à priori intervient sur un autre plan : elle vise à repérer plus tôt, dans les flux de gestion, les situations qui justifient une vigilance renforcée avant qu’un dossier ne soit traité de manière standard. Les deux temporalités n’ont donc pas la même fonction, mais elles sont complémentaires dans un dispositif de contrôle structuré.
Peut-on construire une détection à priori uniquement à partir des schémas déjà observés dans le passé ?
On peut en reprendre une partie, mais ce n’est pas suffisant. Lorsqu’un organisme réutilise en amont des schémas déjà identifiés à postériori ou des retours d’expérience métier, il améliore sa capacité de ciblage, mais il reste dans une logique largement dérivée du passé. Une détection à priori réellement structurante suppose aussi une capacité d’exploration des flux en cours, orientée vers le repérage de situations sensibles, d’écarts, de ruptures de cohérence ou de configurations atypiques qui ne correspondent pas nécessairement à des cas déjà documentés. Sans cette dimension exploratoire, l’à priori risque de rester une simple extension du postériori.
Qu’est-ce qui distingue une logique à priori “dérivée du passé” d’une logique à priori réellement anticipatrice ?
La différence tient à la source principale de la vigilance. Une logique à priori dérivée du passé consiste à réutiliser avant décision des schémas déjà observés, des typologies de fraude, des anomalies récurrentes ou des points d’attention stabilisés par l’expérience. Une logique à priori réellement anticipatrice repose, elle, sur une capacité d’exploration des flux en cours : elle cherche à faire émerger des situations sensibles à partir d’écarts, de combinaisons de signaux, de structures inhabituelles ou de ruptures de cohérence qui ne sont pas nécessairement la répétition d’un schéma déjà connu. Dans le premier cas, on prolonge le postériori ; dans le second, on développe une vigilance plus autonome et plus proactive.
La détection à priori sert-elle uniquement à lutter contre la fraude ?
Non. La fraude constitue un champ d’application important, mais la détection à priori ne s’y limite pas. Elle peut aussi servir à repérer plus tôt des situations à risque au sens large : incohérences documentaires, fragilités dans un parcours d’indemnisation, comportements atypiques, anomalies de gestion, dossiers complexes nécessitant une revue renforcée ou situations justifiant une priorisation particulière. Dans l’assurance, la vigilance à priori participe donc à la lutte contre la fraude, mais aussi à la maîtrise des risques, à la priorisation décisionnelle et à la sécurisation de l’indemnisation.
Quel est le rôle de l’analyse des données dans cette double temporalité ?
L’analyse des données permet d’intervenir sur les deux plans, mais pas de la même manière. À postériori, elle sert à relire des dossiers, à rapprocher des situations, à documenter des schémas observés, à qualifier des anomalies et à enrichir les retours d’expérience. À priori, elle peut servir à orienter la vigilance plus tôt dans les flux de gestion. Mais cette seconde fonction ne doit pas être réduite à la simple réutilisation du passé : sa portée la plus forte réside dans la capacité d’exploration des données en cours, pour faire émerger des situations sensibles, des écarts ou des configurations atypiques qui appellent une attention particulière avant qu’un dossier ne soit traité de manière standard.
Pourquoi cette distinction est-elle importante pour les projets d’intelligence artificielle en assurance ?
Parce qu’un projet d’IA ne peut être robuste que si l’organisme sait clairement ce qu’il cherche à détecter, à quel moment il veut intervenir et quel type de vigilance il souhaite renforcer. Si la détection à priori est confondue avec une simple projection du passé, l’IA risque de n’être qu’un outil de reproduction accélérée de schémas historiques. En revanche, si l’organisation distingue clairement la lecture à postériori, ses prolongements et la détection exploratoire à priori, elle peut construire des cas d’usage plus solides, mieux définir les signaux utiles, mieux positionner l’IA dans la décision et éviter de lui attribuer un rôle de conclusion qu’elle ne doit pas assumer seule.
Les éléments ci-dessous résument les points essentiels à retenir sur la détection à postériori et la détection à priori.
Ce schéma illustre la complémentarité entre détection à postériori et détection à priori dans les dispositifs de contrôle en assurance. Il met en évidence le passage d’une lecture rétrospective des situations déjà survenues à une vigilance plus précoce dans les flux en cours, en distinguant clairement l’extension du postériori et la logique exploratoire propre à un à priori réellement anticipateur.